NetGuard新网管
ITU T标准管SDH、 F口直连免转换 、权限分级、值班与配置职责分开
SDH网管是针对SDH系列设备开发的高级网元管理系统,符合ITU-T相关建议要求,本网管依照有关建议要求来管理设备,实现对设备的告警管理、配置管理、用户管理及性能管理等。普通用户只能查询告警信息和设备的配置信息,不能设置。如果是拥有系统管理员权限的用户,还可以进行设置,如设备配置、用户管理、系统设置等。
NetGuard 是一套面向 SDH 系列设备的 SDH 网管系统,依照 ITU-T 相关建议要求对设备进行管理,把告警、配置、用户与性能四类管理收在同一套软件之内。系统通过设备的以太网接口(F 口)通信,网线直连 PC 或接入局域网交换机即可登录,适合电力专网、轨道交通通信与军队政府专网的 SDH 传输网运维,也为政府专网光纤通信方案与军队应急通信车方案中的 SDH 设备提供配套网管支撑。
核心参数速览:管理对象 SDH 系列设备 · 管理能力 告警/配置/用户/性能 · 接入方式 以太网 F 口 · 组网方式 直连 PC 或接局域网交换机 · 通信条件 计算机与设备同网段 · 默认账号 admin/admin
四项能力标签:ITU-T标准网管、F口以太网接入、权限分级管理、告警配置性能管理
NetGuard 的四项能力标签概括了这套软件在专网里的定位:按标准管、按口接、按权分、按类查。理解这四点,选型与交付时就能较快判断它是否匹配现有 SDH 传输网的运维方式,也能作为评估 SDH设备厂家 产品展示 能力的参考维度。
ITU-T标准网管:按 ITU-T 相关建议要求组织管理功能,告警、配置与性能的查看口径与传输网既有规范保持一致;
F口以太网接入:设备自带以太网接口(F 口),网线直连 PC 或接交换机,计算机与设备同网段即可通信;
权限分级管理:普通用户只能查询告警与配置信息,系统管理员才能下发行配置、管理用户与系统设置;
告警配置性能管理:告警、配置、用户、性能四类管理在同一界面完成,查询、下发与回溯不必在多套工具之间切换。
SDH网元管理系统管什么:告警、配置、用户、性能四条线
SDH 网管的价值在于把分散在各站点的设备状态收拢成可查、可配、可追溯的记录。NetGuard这套SDH网管系统按告警、配置、用户、性能四条线组织功能,每条线对应一类明确的运维动作,普通用户与系统管理员看到的范围并不相同。
功能项 | 功能说明 |
|---|---|
告警管理 | 汇总 SDH 系列设备上报的告警,按网元与业务分类查看,为现场排障提供直接依据 |
配置管理 | 对以太网、E1、V.35 等接口与业务参数进行查询和下发,支持在线修改 |
用户管理 | 建立账号并分配权限,默认 admin 账号登录后可修改密码 |
性能管理 | 查看设备与链路的性能数据,用于判断传输质量的变化趋势,采集项以网管显示为准 |
拓扑与网元视图 | 主窗口提供目录树与拓扑图,按网络层级逐级定位到具体设备 |
权限分级 | 普通用户只读、系统管理员可设置,把值班监视与配置管理两类职责分开 |
SDH网管怎么登录:F口直连PC或接局域网交换机
SDH 网管通过设备自带的以太网接口(F 口)与管理终端通信,上线时不需要额外的转换设备。把网线一端接入 F 口,另一端接到运维笔记本的网口或机房局域网交换机,再把计算机地址配置到同一网段,就可以打开网管软件登录。
用网线把设备 F 口与 PC 网口直连,或接入局域网交换机;
给计算机配置与设备处于同一网段的 IP 地址;
打开网管软件,在登录窗口输入用户名与密码;
默认用户名与密码均为 admin,登录后立即修改密码,多人运维时用“用户管理”建立各自账号。
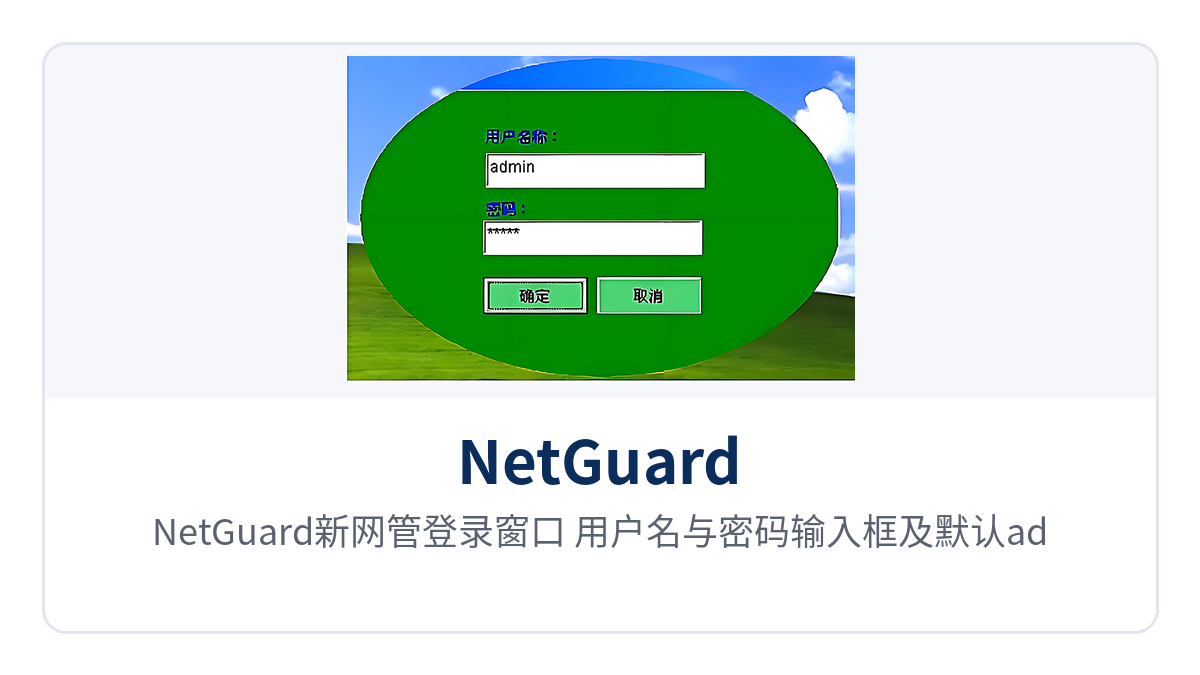
图1:NetGuard新网管登录窗口 用户名与密码输入框及默认admin提示
登录窗口是进入系统的入口,默认用户名与密码都是 admin。首次登录后应立即改掉默认密码;多人共用的机房,建议用“用户管理”为每位值班人员建立独立账号,避免账号共用导致操作记录无法追溯到人。
项目 | 参数/指标 | 说明/适用条件 |
|---|---|---|
管理对象 | SDH 系列设备 | 按 ITU-T 相关建议要求进行管理 |
管理接入接口 | 以太网接口(F 口) | 网线直连 PC 或接局域网交换机 |
通信条件 | 计算机与设备处于同一网段 | 不在同一网段时无法直接登录,需先调整地址规划 |
默认账号 | 用户名 admin、密码 admin | 登录后可修改密码,也可新建账号 |
管理功能 | 告警、配置、用户、性能 | 不同权限的账号可见范围不同 |
配置对象 | 以太网、E1、V.35 | 具体参数项以 SDH 网管操作手册为准 |
登录后的主窗口:告警与性能怎么在一屏看
登录后进入主窗口,界面由菜单、工具条、目录树、拓扑图、数据区域与告警记录分区组成。目录树与拓扑图负责定位网元,数据区域显示所选设备的参数与状态,告警记录区保留上报信息,一屏之内既能看到网络结构,也能看到当前异常。
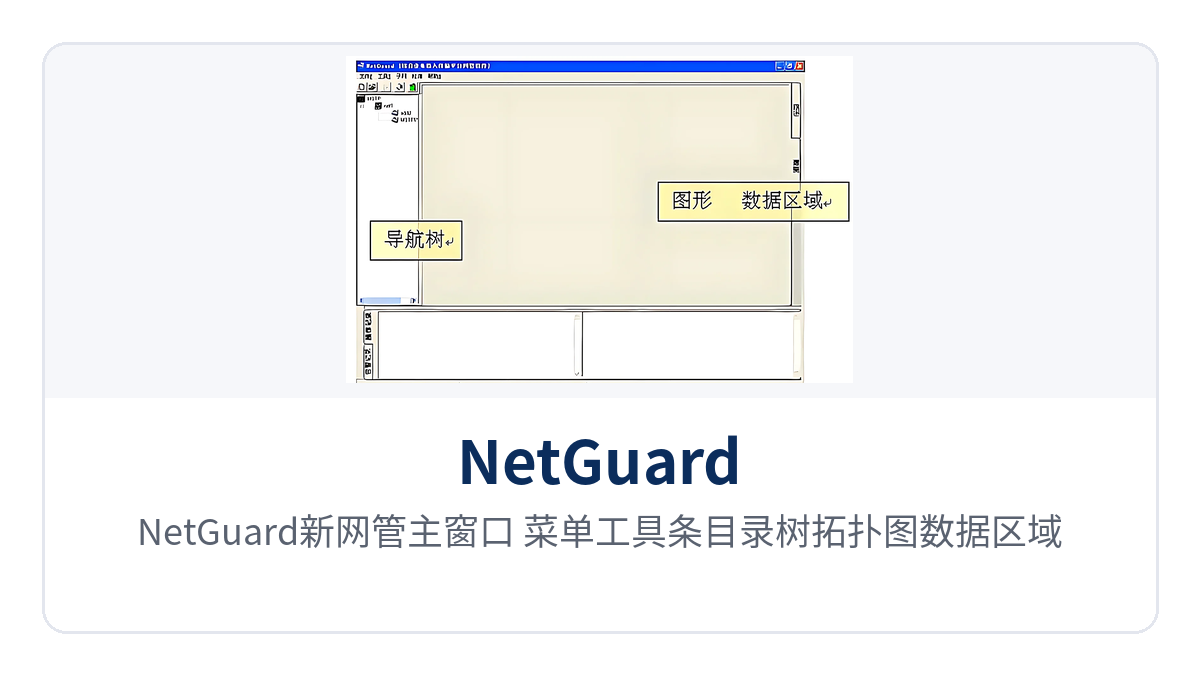
图2:NetGuard新网管主窗口 菜单工具条目录树拓扑图数据区域与告警记录区
日常巡检按先告警、后性能的顺序进行:先处理告警记录中尚未恢复的条目,再查看性能数据是否出现持续劣化。值班人员负责查询与上报异常,系统管理员负责下发行配置并回读核对结果,两类职责互不交叉。
配置管理覆盖哪些对象:以太网、E1、V.35
配置管理是网管下发能力的主体,NetGuard 为设备的以太网、E1 与 V.35 三类接口与业务参数提供配置入口。管理员在拓扑图中选中网元后进入配置界面,逐项设定参数并下发,配置结果可在数据区域回读确认。
以太网配置:设定以太网接口的工作参数与业务承载方式;
E1 配置:管理 E1 支路的时隙分配与接口参数;
V.35 配置:设定 V.35 数据接口的传输参数;
用户与系统设置:由系统管理员完成账号、权限与系统参数的调整。
具体可配置项随设备型号与软件版本不同,操作步骤以随机 SDH 网管操作手册为准。改动前先记录原配置、改动后回读比对,是专网机房较为稳妥的做法,也便于事后追溯责任。
SDH网管权限分级怎么划:普通用户只读、管理员可设置
NetGuard 把账号分成普通用户与系统管理员两级,权限边界直接决定谁能看、谁能改。这一划分对应专网里的两类岗位:值班人员需要随时掌握告警与现状,配置变更则由网管中心集中掌握。
普通用户:查询告警信息和设备的配置信息,不具备设置权限;
系统管理员:可进行设备配置、用户管理与系统设置;
账号维护:默认 admin 登录后修改密码,再用“用户管理”建立各自账号。
权限分级带来的直接变化是误操作面收窄:查询类岗位即使误点也改不到在网业务,配置类账号数量可控、责任清晰。账号应随岗位发放、随人员调整回收,换岗或离场时及时停用,权限基线才不会随人员流动走形。
典型应用场景:电力、轨道交通与军队政府专网
SDH 传输网在专网中承载保护、调度与数据业务,站点分散、机房多为无人值守,SDH网管的远程查看与配置能力直接影响运维效率。以下三类场景对告警实时性与权限边界要求较高,也是 NetGuard 常见的落地场合。
电力专网:变电站与调度中心的传输监视
变电站分布分散,通信机房常年无人值守,SDH设备一旦出现支路告警,靠现场巡检发现往往已经滞后。各站SDH设备接入 NetGuard 后,调度侧可在拓扑图上看到每个站点的工作状态与告警记录,先判断是单站故障还是链路问题,再安排人员到场处理。
电力业务的配置变更需要留痕与复核,权限分级在这里尤其重要:值班人员用普通账号查询告警与现状,系统管理员集中下发行配置,避免误改。涉及保护通道的参数调整,仍应按电力调度的检修流程完成审批后再执行。
轨道交通通信:沿线站点集中监视
轨道交通的传输设备沿线路分布,车站、车辆段与控制中心之间通过 SDH 环网或链网连接,站点数量多、间距长。SDH网管按目录树把各站点组织成层级结构,控制中心值班员在拓扑图中定位异常站点,减少逐站电话确认的时间。
线路运营时段内不宜频繁改动配置,网管的作用更多体现在监视与查询:普通账号查看告警与配置现状,管理员在夜间检修窗口统一下发变更,第二天开通前再回读核对,形成可追溯的操作记录。
军队与政府专网:权限边界与操作可追溯
专网对信息的可见范围有明确划分,同一套网管里不同账号能看到的设备范围与可执行动作应当不同。NetGuard 的普通用户只读、管理员可设置两级划分,正好对应值班监视与配置管理两类岗位,账号随岗位发放、随人员调整回收。
设备接入只需一根网线到 F 口或局域网交换机,不必改动既有传输链路,适合在已建专网的机房内加装。验收时用默认账号登录后立即改密,再按岗位建立账号,把权限基线在交付阶段就固定下来。
常见问题
雨天微波链路出现业务劣化甚至中断,按什么顺序排查?
雨天链路劣化的排查按由链路到设备的顺序展开。先看两端接收电平与 AGC 是否明显下降,接收灵敏度在 -68dBm 到 -90dBm 之间,具体门限随调制等级变化。随后确认 ATPC自动发信功率控制是否已把发射功率上调到 15dBm 到 20dBm 的上限。再检查天线是否因大风偏位、链路视距是否新增遮挡。最后核对 1+1保护有无切换记录,并按链路预算核算衰落余量是否足够,必要时下调调制等级或调整信道带宽,把余量留给雨季。
查看完整回答为地铁、机场、军队这类场所选配双环热备切换设备,要重点核对哪些条件?
选配时先按站点业务清单逐项核对接口条件:接入的 E1 路数、电话与 V.22 接口数量,以及两条传输网络是否都能承载这些业务。其次核对网络条件,承载网络需在 2 个以上,且各网络网管能独立控制切换,并具备多网络切换互锁,避免网络同时旁路造成误切。再次核对运维条件:切换是否按通道进行、是否支持告警即切与告警消失复位待用,网管能否清晰呈现设备与通道告警。最后确认这一场所的业务连续性要求是否值得用双网络通道资源去换,接口类型与数量以厂商技术资料为准。
查看完整回答设备长期运行需要做哪些维护检查,怎么确认双环热备一直处于可用状态?
日常维护以网管巡检为主。运行中通过多网络网管分别查看主环与备环的设备告警和通道告警状态,确认两条网络都在正常上报、没有被屏蔽或旁路;定期核对业务通道是否仍在主用侧承载、备用侧是否处于待用状态;结合告警记录复看历史切换,确认每次告警即切与复位待用都按预期执行。设备在设计上尽可能少用有源器件,切换环节自身故障率低,现场一般不需要频繁检修。若某条网络的告警长期不消失,先按链路消缺,再让该侧回到备用待用状态。
查看完整回答设备的 E1、电话、V.22 三类业务接口分别对端接什么设备,线怎么接?
双环热备切换设备按业务类型分接口接入:E1 接口对接调度或传输侧的 E1 业务设备,电话接口对接程控交换机或调度话机,V.22 接口对接窄带数据终端。先把用户侧三类业务按接口类型逐一接到切换设备,再把两条传输网络分别接到设备的网络侧接口,业务经用户接口接入后由设备送往两条网络。接线前核对对端设备的接口制式与阻抗,一路业务对应一条通道,便于主环告警出现时按通道切换。具体接口类型与数量以厂商技术资料为准,现场施工建议先做单条业务的环回验证再接入全部通道。
查看完整回答传输线路出现误码时,双环热备切换设备会自动切到备环吗,应该怎么处理?
设备对数据通道一般不因线路误码直接切换,而是通过网管系统发出切换指令,把误码风险交给人机可控的运维流程处理。发现误码时,先经多网络网管分别查看主环与备环的设备告警和通道告警,判断误码出现在哪一段;随后核对误码段的尾纤、光模块与接头,尽量在原链路上消缺;再按运维策略通过网管手动把受影响的业务通道切到备环;等到故障排除、告警消失,原主用侧转为备用待用。这样既保住业务连续性,也避免因瞬时误码反复倒换。
查看完整回答